IA Agêntica
Identidade para agentes de IA: por que é fundamental saber quem é o agente e quais sistemas ele acessa
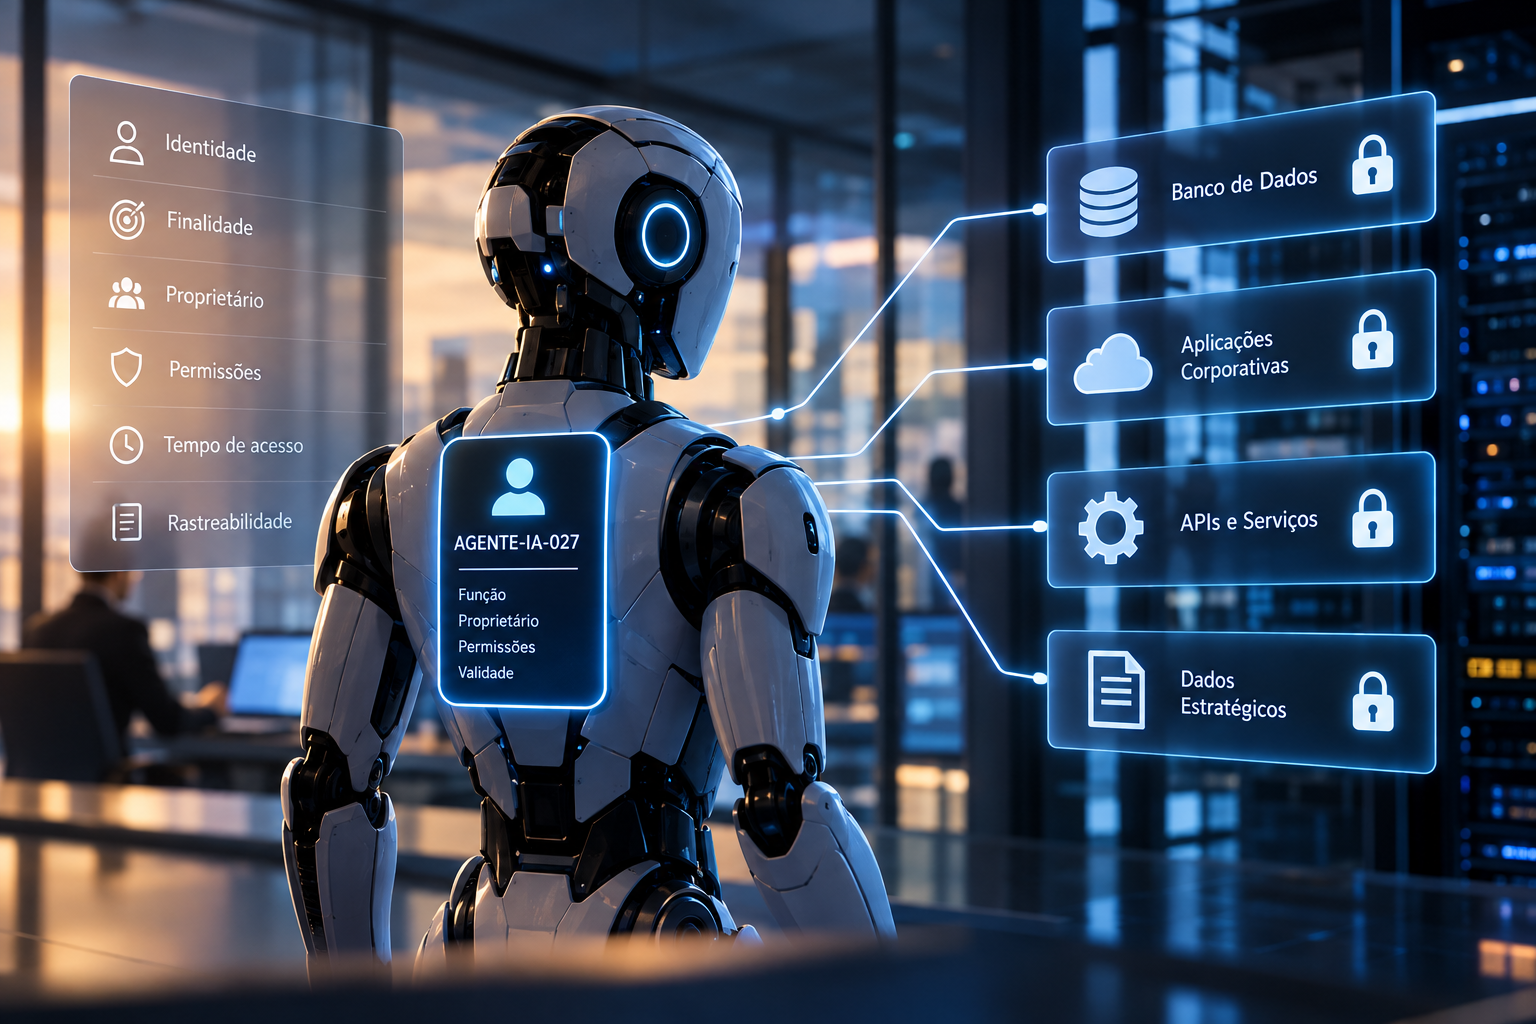
Quando uma pessoa entra em um sistema corporativo, normalmente existe uma identidade associada àquele acesso. A empresa sabe, ou deveria saber, quem é o usuário, quais recursos ele pode utilizar, que permissões possui e, quando necessário, consegue revogar seu acesso.
Com agentes de inteligência artificial, essa relação começa a ficar mais complexa. Eles podem acessar aplicações, consultar dados, utilizar ferramentas, chamar interfaces de programação, interagir com outros agentes e executar ações em diferentes sistemas. Tudo isso pode acontecer em nome de uma pessoa, de uma área ou da própria organização, muitas vezes sem que exista uma identidade individual e claramente governada para cada agente.
O problema tende a crescer rapidamente com a escala. O Gartner estima que uma empresa global Fortune 500 média poderá passar de menos de 15 agentes em uso em 2025 para mais de 150 mil em 2028 [1].
Em apenas três anos, uma grande empresa poderá passar de menos de 15 para mais de 150 mil agentes em operação. No mesmo estudo, somente 13% das organizações afirmam possuir a governança adequada para agentes de IA [1].
Administrar uma população dessa dimensão exigirá mais do que saber que determinado agente existe. Será necessário identificar quem ele é, qual sua finalidade, quem responde por ele, em nome de quem está atuando e quais recursos pode acessar.
Agentes precisam deixar de ser identidades invisíveis
Durante muito tempo, identidades não humanas já fizeram parte dos ambientes de tecnologia. Contas de serviço, chaves de Application Programming Interface (API), ou interface de programação de aplicações, certificados, aplicações e processos automatizados precisam de alguma forma de autenticação para acessar recursos corporativos.
Os agentes acrescentam uma dificuldade importante a esse cenário porque não se limitam necessariamente a executar uma sequência previamente definida. Dependendo de sua autonomia, podem interpretar um objetivo, escolher ferramentas, combinar informações e decidir quais passos executar para chegar a determinado resultado.
Isso torna insuficiente tratar o agente apenas como mais uma credencial técnica.
A pesquisa Businesses at Work 2026, da Okta, mostra a dimensão dessa lacuna. Embora 91% das organizações pesquisadas já utilizem agentes de IA, apenas 10% afirmam possuir uma estratégia bem desenvolvida para gerenciar identidades não humanas [2]. A mesma pesquisa aponta que 78% consideram o controle de acessos e permissões dessas identidades uma preocupação relevante [2].
A questão fica ainda mais sensível quando diferentes agentes utilizam contas compartilhadas, credenciais genéricas ou acessos originalmente concedidos a uma pessoa. Nesses casos, o sistema pode registrar que determinada credencial realizou uma ação sem necessariamente permitir identificar qual agente estava por trás dela, por que recebeu aquela autorização ou em nome de quem estava operando.
Essa diferença tem consequências práticas. Se vários agentes utilizam a mesma identidade técnica, revogar o acesso de apenas um deles pode ser difícil. Também se torna mais complexo investigar uma ação específica ou determinar se determinado acesso ainda é necessário depois que a finalidade original do agente deixou de existir.
A PwC recomenda tratar agentes como integrantes governados da força de trabalho digital, com identidade verificável, função definida, permissões específicas para a tarefa e registros auditáveis [3]. Isso permite associar o acesso não apenas a uma credencial, mas a uma finalidade e a um responsável.
Um agente que pode agir nos sistemas da empresa precisa ser identificável como agente, possuir uma finalidade conhecida e ter alguém claramente responsável por sua existência e atuação.
Esse princípio também cria uma ponte direta com accountability. No artigo Accountability na IA Agêntica: quem responde quando um agente toma uma decisão errada?, discutimos que delegar uma ação não elimina a responsabilidade pelas consequências. Para que essa cadeia possa ser reconstruída, o primeiro passo é conseguir identificar corretamente quem executou cada ação.
Saber quem é o agente não significa permitir que ele acesse tudo
Identidade e autorização estão profundamente relacionadas, mas não são a mesma coisa. Saber exatamente qual agente está tentando acessar determinado recurso não significa que ele deva ter permissão para fazê-lo.
Um agente criado para consultar dados de clientes pode precisar acessar determinadas informações durante uma tarefa e não ter qualquer razão para alterar esses dados. Outro pode receber autorização temporária para executar uma ação específica e perder esse acesso assim que o trabalho terminar. Em ambos os casos, a identidade permanece a mesma, enquanto as permissões variam de acordo com finalidade, contexto e risco.
É justamente nesse ponto que os modelos tradicionais começam a ser pressionados. Pessoas normalmente possuem funções relativamente estáveis dentro da organização, enquanto aplicações convencionais tendem a executar comportamentos previamente programados. Agentes podem combinar características dos dois mundos: recebem autoridade para agir, mas possuem flexibilidade para escolher como executar uma tarefa.
A Boston Consulting Group (BCG) chama essa dificuldade de authorization gap, ou lacuna de autorização. Segundo a consultoria, 35% das organizações pesquisadas já possuem IA Agêntica em produção, 44% planejam novas implantações e mais de um terço espera conceder direitos independentes de decisão aos agentes dentro de três anos [4]. (BCG Global])
O ponto central da análise da BCG é que controlar apenas o recurso acessado pode não ser suficiente. A autorização também precisa considerar a finalidade para a qual o agente recebeu autoridade e os limites sobre como ele pode perseguir aquele objetivo [4].
Identificar o agente responde à pergunta “quem está tentando agir?”. Governar seu acesso exige responder também “em nome de quem, para qual finalidade, com qual permissão e por quanto tempo?”.
Essa mudança favorece uma abordagem mais dinâmica. Em vez de conceder acessos amplos e permanentes apenas porque determinado agente poderá precisar deles em algum momento, a organização pode aproximar a autorização da tarefa efetivamente executada, reduzindo privilégios desnecessários e revogando permissões quando deixam de fazer sentido.
A escala torna essa discussão ainda mais relevante. Se dezenas ou centenas de milhares de agentes passarem a operar dentro de uma grande organização, processos de autorização baseados exclusivamente em revisões manuais terão dificuldade para acompanhar a velocidade das mudanças.
A Okta encontrou que os pedidos de acesso por empresa cresceram mais de doze vezes em dois anos, enquanto as certificações de acesso aumentaram mais de nove vezes [2]. Para a empresa, a expansão dos agentes intensifica a necessidade de modelos de governança capazes de operar em velocidade compatível com sistemas automatizados.
Quando pedidos de acesso crescem mais de 12 vezes em dois anos, administrar identidades e permissões apenas com processos manuais deixa de ser somente um problema de eficiência e passa a ser um problema de escala [2].
Identidade é uma base para governança, rastreabilidade e confiança
À medida que agentes passam a participar de processos corporativos, sua identidade começa a cumprir uma função que vai além da segurança de acesso. Ela se torna uma das referências necessárias para reconstruir aquilo que aconteceu durante uma execução.
Quando um incidente ocorre, saber que uma aplicação foi acessada não basta. A organização pode precisar determinar qual agente realizou a ação, qual tarefa estava executando, quem havia delegado aquela autoridade, quais permissões estavam válidas naquele momento e que outros agentes ou ferramentas participaram do processo.
A BCG defende que, quando um agente age, o ambiente deveria conseguir identificar o próprio agente, a pessoa ou função empresarial em nome da qual ele opera e a finalidade para a qual aquela autoridade foi delegada [4]. Isso conecta identidade diretamente à cadeia de responsabilidade.
Também significa que o ciclo de vida do agente precisa ser governado. Agentes podem ser criados para projetos temporários, ter sua finalidade alterada, receber novas ferramentas ou deixar de ser necessários. Se sua identidade e suas permissões permanecerem ativas depois disso, a organização acumula acessos sem uma justificativa operacional atual.
O problema se torna ainda mais relevante em ambientes multiagentes. Um agente pode delegar parte de uma tarefa a outro, que por sua vez utiliza uma ferramenta ou acessa um serviço. Preservar a identidade e a autoridade ao longo dessa cadeia permite distinguir quem iniciou a tarefa, quem a recebeu e quais limites deveriam continuar válidos durante a delegação.
Sem uma identidade própria e rastreável para cada agente, a empresa pode até registrar que uma ação aconteceu, mas terá mais dificuldade para explicar quem realmente a executou, sob qual autoridade e com qual finalidade.
Isso não significa simplesmente replicar para agentes todos os mecanismos construídos para funcionários. Agentes operam em outra velocidade, podem ser criados em grande quantidade, trabalhar continuamente e interagir entre si. A governança de identidade precisa reconhecer essas diferenças sem abrir mão de princípios que continuam essenciais: identificação, propriedade, menor privilégio, rastreabilidade e revogação.
A identidade passa, assim, a funcionar como uma espécie de ponto de ligação entre segurança, governança e accountability. Quanto maior a autonomia concedida aos agentes, mais importante será conseguir associar cada ação a uma identidade conhecida e à autoridade que permitiu sua execução.
Da visão à prática: ARGUS
Essa necessidade de relacionar identidade, autoridade, acesso e comportamento está diretamente conectada à proposta do ARGUS como plataforma de Inteligência Operacional e Agêntica.
Com capacidades de AgentOps (Agent Operations) e AI Gateway, o ARGUS busca contribuir para que a atuação dos agentes possa ser governada e observada dentro de uma camada operacional comum. Identidades, políticas, permissões, chamadas de ferramentas, decisões e resultados passam a fazer parte do contexto necessário para compreender como cada agente está atuando.
O ARGUS não substitui as plataformas corporativas especializadas em Identity and Access Management (IAM), ou gestão de identidade e acesso. A proposta é utilizar e relacionar essas informações à execução dos agentes, às políticas aplicáveis e ao contexto operacional em que suas ações acontecem.
Essa distinção é importante. Saber que determinado agente possui uma identidade e uma permissão é uma parte do problema. Quando ele efetivamente utiliza essa autorização, também precisamos compreender o que estava acontecendo na operação, qual tarefa estava sendo executada, quais ferramentas foram chamadas e que consequências aquela ação produziu.
Ao correlacionar informações de múltiplas fontes, o ARGUS busca construir esse contexto operacional compartilhado, conectando pessoas, agentes, automações, aplicações, infraestrutura e serviços dentro de uma visão sistêmica.
À medida que a população de agentes cresce, essa capacidade pode ajudar organizações a evitar que cada agente se transforme em mais um silo de inteligência e controle. Identidade deixa de ser apenas a credencial utilizada para entrar em um sistema e passa a fazer parte da compreensão de quem está atuando, sob qual autoridade e dentro de qual contexto.
Conheça o ARGUS e veja como funciona na prática.
Sobre a Target Solutions
A Target Solutions é uma empresa brasileira de tecnologia especializada em soluções para ambientes críticos de TI e Telecom.
Ao longo de mais de 15 anos, participamos de projetos envolvendo infraestrutura, monitoramento, observabilidade, automação, integração de plataformas e operações de redes e serviços, trabalhando com grandes organizações e ambientes de alta complexidade.
Essa experiência nos permitiu acompanhar de perto a evolução das operações, do monitoramento tradicional à observabilidade, da automação à inteligência artificial e, agora, a ambientes nos quais agentes de IA começam a participar de processos, decisões e operações corporativas.
É nesse contexto que desenvolvemos o ARGUS, nossa plataforma de Inteligência Operacional e Agêntica, que combina capacidades de AgentOps, AI Gateway e AIOps para integrar o contexto da operação à atuação dos agentes de IA, ampliando visibilidade, governança, rastreabilidade e controle à medida que pessoas, automações, sistemas e agentes passam a compartilhar o ambiente operacional.
Sobre o autor
Paulo Florêncio de Menezes é cofundador da Target Solutions e atua há mais de 15 anos em projetos relacionados a infraestrutura, monitoramento, observabilidade, automação e operações de TI e Telecom.
É graduado em Processamento de Dados pela Universidade Federal do Amazonas (UFAM), possui MBA em Gestão Empresarial pela Fundação Dom Cabral (FDC) e Mestrado Profissional em Economia pela Fundação Getulio Vargas (FGV).
Em sua pesquisa de Mestrado, desenvolveu o IBEOP-IA (Índice Brasileiro de Exposição Ocupacional Potencial à Inteligência Artificial), investigando a exposição potencial das ocupações brasileiras às capacidades da IA por meio da combinação de dados ocupacionais, patentes de inteligência artificial e técnicas de processamento de linguagem natural.
Referências
[1] Gartner. Gartner Identifies Six Steps to Manage AI Agent Sprawl. 28 abr. 2026.
[2] Okta. Businesses at Work 2026: Closing the identity gap in the age of AI. 30 abr. 2026.
[3] PwC. AI agents as workforce counterparts---what governance should look like. 17 jul. 2026.
[4] Boston Consulting Group. The Authorization Gap: Why Yesterday’s Controls Won’t Work with Today’s Agents. 22 set. 2026.