
AgentOps
Identidad para agentes de IA: quiénes son y a qué acceden
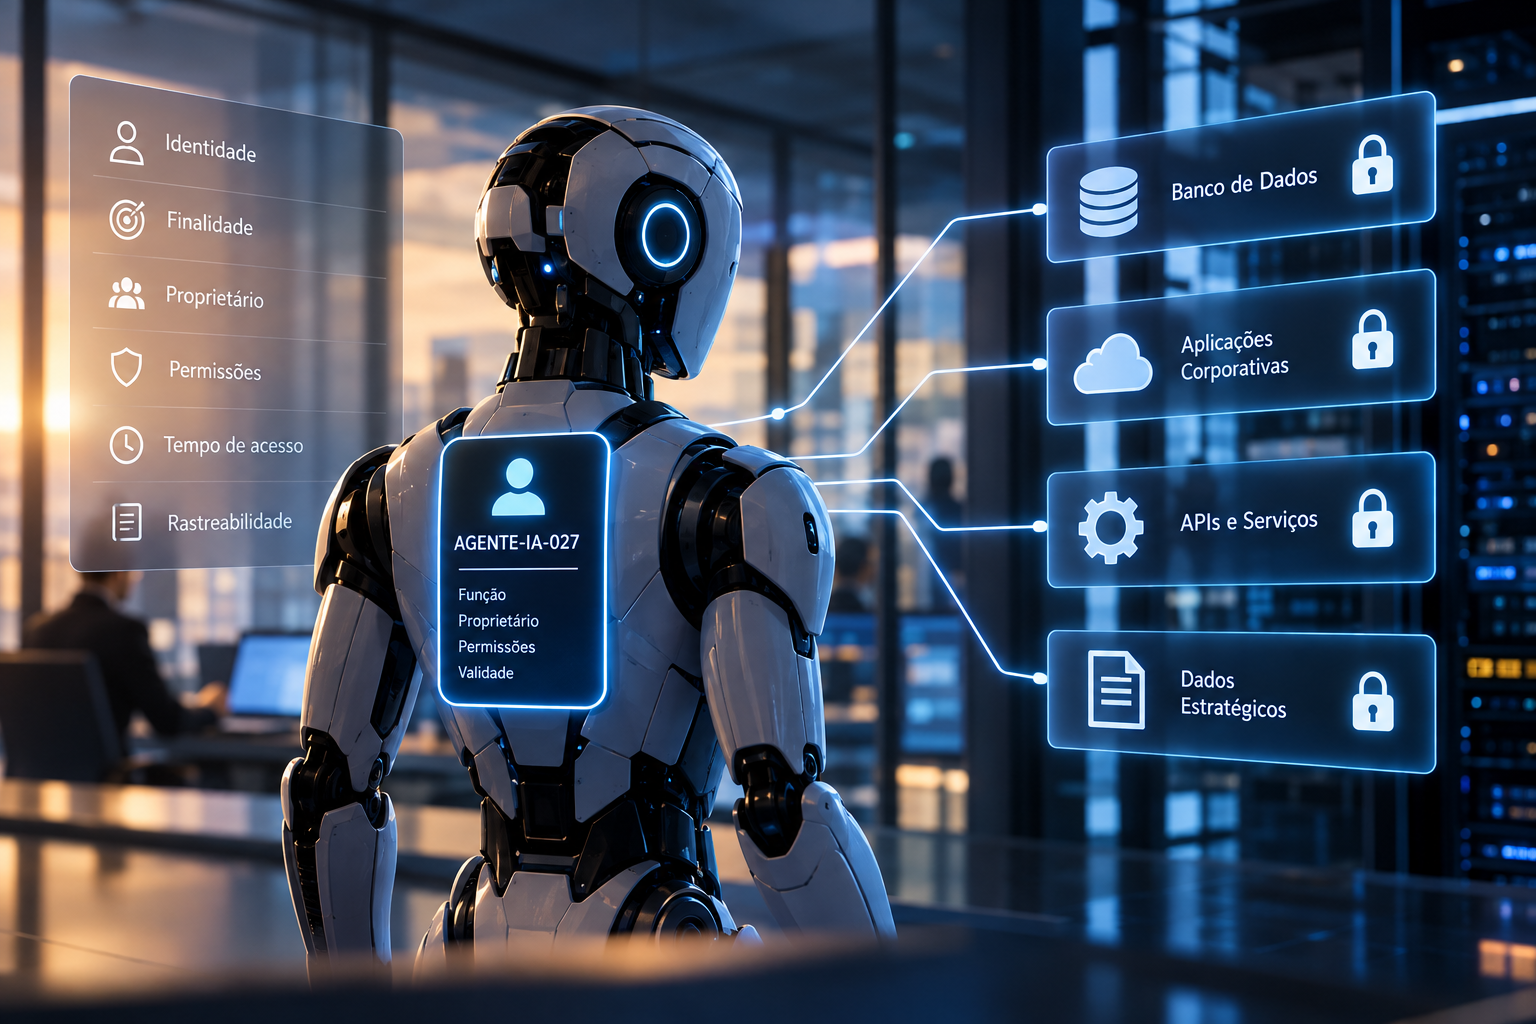
Cuando una persona entra a un sistema corporativo, normalmente existe una identidad asociada a ese acceso. La empresa sabe, o debería saber, quién es el usuario, qué recursos puede utilizar, qué permisos tiene y, cuando es necesario, puede revocar su acceso.
Con los agentes de inteligencia artificial, esa relación empieza a volverse más compleja. Pueden acceder a aplicaciones, consultar datos, utilizar herramientas, llamar a interfaces de programación, interactuar con otros agentes y ejecutar acciones en distintos sistemas. Todo esto puede ocurrir en nombre de una persona, de un área o de la propia organización, muchas veces sin que exista una identidad individual y claramente gobernada para cada agente.
El problema tiende a crecer rápidamente con la escala. Gartner estima que una empresa global Fortune 500 promedio podría pasar de menos de 15 agentes en uso en 2025 a más de 150 mil en 2028 [1].
En apenas tres años, una gran empresa podría pasar de menos de 15 a más de 150 mil agentes en operación. En el mismo estudio, solo el 13% de las organizaciones afirma contar con la gobernanza adecuada para agentes de IA [1].
Administrar una población de esa dimensión exigirá más que saber que un determinado agente existe. Será necesario identificar quién es, cuál es su finalidad, quién responde por él, en nombre de quién actúa y a qué recursos puede acceder.
Los agentes deben dejar de ser identidades invisibles
Durante mucho tiempo, las identidades no humanas ya han formado parte de los entornos de tecnología. Cuentas de servicio, claves de Application Programming Interface (API), o interfaz de programación de aplicaciones, certificados, aplicaciones y procesos automatizados necesitan alguna forma de autenticación para acceder a recursos corporativos.
Los agentes añaden una dificultad importante a este escenario porque no se limitan necesariamente a ejecutar una secuencia previamente definida. Según su autonomía, pueden interpretar un objetivo, elegir herramientas, combinar información y decidir qué pasos seguir para llegar a determinado resultado.
Eso hace insuficiente tratar al agente solo como una credencial técnica más.
La investigación Businesses at Work 2026, de Okta, muestra la dimensión de esa brecha. Aunque el 91% de las organizaciones encuestadas ya utiliza agentes de IA, solo el 10% afirma tener una estrategia bien desarrollada para gestionar identidades no humanas [2]. La misma investigación señala que el 78% considera el control de accesos y permisos de esas identidades una preocupación relevante [2].
La cuestión se vuelve aún más delicada cuando distintos agentes utilizan cuentas compartidas, credenciales genéricas o accesos concedidos originalmente a una persona. En esos casos, el sistema puede registrar que determinada credencial realizó una acción sin permitir necesariamente identificar qué agente estaba detrás, por qué recibió esa autorización o en nombre de quién operaba.
Esa diferencia tiene consecuencias prácticas. Si varios agentes utilizan la misma identidad técnica, revocar el acceso de solo uno de ellos puede ser difícil. También se vuelve más complejo investigar una acción específica o determinar si un acceso sigue siendo necesario después de que la finalidad original del agente dejó de existir.
PwC recomienda tratar a los agentes como integrantes gobernados de la fuerza de trabajo digital, con identidad verificable, función definida, permisos específicos para la tarea y registros auditables [3]. Esto permite asociar el acceso no solo a una credencial, sino a una finalidad y a un responsable.
Un agente que puede actuar en los sistemas de la empresa necesita ser identificable como agente, tener una finalidad conocida y contar con alguien claramente responsable de su existencia y su actuación.
Este principio también crea un puente directo con la rendición de cuentas (accountability). En el artículo Accountability en la IA Agéntica: ¿quién responde cuando un agente toma una decisión equivocada?, discutimos que delegar una acción no elimina la responsabilidad por las consecuencias. Para poder reconstruir esa cadena, el primer paso es lograr identificar correctamente quién ejecutó cada acción.
Saber quién es el agente no significa permitirle acceder a todo
Identidad y autorización están profundamente relacionadas, pero no son lo mismo. Saber exactamente qué agente intenta acceder a un recurso no significa que deba tener permiso para hacerlo.
Un agente creado para consultar datos de clientes puede necesitar acceder a ciertas informaciones durante una tarea y no tener ninguna razón para modificarlas. Otro puede recibir autorización temporal para ejecutar una acción específica y perder ese acceso apenas termina el trabajo. En ambos casos, la identidad sigue siendo la misma, mientras que los permisos varían según finalidad, contexto y riesgo.
Es justamente en este punto donde los modelos tradicionales empiezan a ser presionados. Las personas normalmente tienen funciones relativamente estables dentro de la organización, mientras que las aplicaciones convencionales tienden a ejecutar comportamientos previamente programados. Los agentes pueden combinar características de ambos mundos: reciben autoridad para actuar, pero tienen flexibilidad para elegir cómo ejecutar una tarea.
Boston Consulting Group (BCG) llama a esta dificultad authorization gap, o brecha de autorización. Según la consultora, el 35% de las organizaciones encuestadas ya tiene IA Agéntica en producción, el 44% planea nuevas implementaciones y más de un tercio espera conceder derechos independientes de decisión a los agentes en un plazo de tres años [4]. (BCG Global)
El punto central del análisis de BCG es que controlar solo el recurso al que se accede puede no ser suficiente. La autorización también debe considerar la finalidad para la que el agente recibió autoridad y los límites sobre cómo puede perseguir ese objetivo [4].
Identificar al agente responde a la pregunta “¿quién intenta actuar?”. Gobernar su acceso exige responder también “¿en nombre de quién, con qué finalidad, con qué permiso y por cuánto tiempo?”.
Este cambio favorece un enfoque más dinámico. En lugar de conceder accesos amplios y permanentes solo porque un agente podría necesitarlos en algún momento, la organización puede acercar la autorización a la tarea efectivamente ejecutada, reduciendo privilegios innecesarios y revocando permisos cuando dejan de tener sentido.
La escala hace esta discusión aún más relevante. Si decenas o cientos de miles de agentes pasan a operar dentro de una gran organización, los procesos de autorización basados exclusivamente en revisiones manuales tendrán dificultades para seguir la velocidad de los cambios.
Okta encontró que las solicitudes de acceso por empresa crecieron más de doce veces en dos años, mientras que las certificaciones de acceso aumentaron más de nueve veces [2]. Para la empresa, la expansión de los agentes intensifica la necesidad de modelos de gobernanza capaces de operar a una velocidad compatible con los sistemas automatizados.
Cuando las solicitudes de acceso crecen más de 12 veces en dos años, administrar identidades y permisos solo con procesos manuales deja de ser únicamente un problema de eficiencia y pasa a ser un problema de escala [2].
La identidad es una base para la gobernanza, la trazabilidad y la confianza
A medida que los agentes pasan a participar en procesos corporativos, su identidad empieza a cumplir una función que va más allá de la seguridad de acceso. Se convierte en una de las referencias necesarias para reconstruir lo ocurrido durante una ejecución.
Cuando ocurre un incidente, saber que se accedió a una aplicación no basta. La organización puede necesitar determinar qué agente realizó la acción, qué tarea estaba ejecutando, quién había delegado esa autoridad, qué permisos eran válidos en ese momento y qué otros agentes o herramientas participaron en el proceso.
BCG sostiene que, cuando un agente actúa, el entorno debería poder identificar al propio agente, a la persona o función empresarial en cuyo nombre opera y la finalidad para la cual se delegó esa autoridad [4]. Esto conecta la identidad directamente con la cadena de responsabilidad.
También significa que el ciclo de vida del agente debe ser gobernado. Los agentes pueden crearse para proyectos temporales, cambiar su finalidad, recibir nuevas herramientas o dejar de ser necesarios. Si su identidad y sus permisos permanecen activos después de eso, la organización acumula accesos sin una justificación operacional vigente.
El problema se vuelve aún más relevante en entornos multiagente. Un agente puede delegar parte de una tarea a otro, que a su vez utiliza una herramienta o accede a un servicio. Preservar la identidad y la autoridad a lo largo de esa cadena permite distinguir quién inició la tarea, quién la recibió y qué límites deberían seguir vigentes durante la delegación.
Sin una identidad propia y trazable para cada agente, la empresa puede incluso registrar que una acción ocurrió, pero tendrá más dificultad para explicar quién realmente la ejecutó, bajo qué autoridad y con qué finalidad.
Eso no significa simplemente replicar para los agentes todos los mecanismos construidos para empleados. Los agentes operan a otra velocidad, pueden crearse en gran cantidad, trabajar de forma continua e interactuar entre sí. La gobernanza de identidad necesita reconocer esas diferencias sin renunciar a principios que siguen siendo esenciales: identificación, propiedad, mínimo privilegio, trazabilidad y revocación.
La identidad pasa así a funcionar como una especie de punto de conexión entre seguridad, gobernanza y accountability. Cuanto mayor sea la autonomía concedida a los agentes, más importante será lograr asociar cada acción a una identidad conocida y a la autoridad que permitió su ejecución.
De la visión a la práctica: ARGUS
Esta necesidad de relacionar identidad, autoridad, acceso y comportamiento está directamente conectada con la propuesta de ARGUS como plataforma de Inteligencia Operacional y Agéntica.
Con capacidades de AgentOps (Agent Operations) y AI Gateway, ARGUS busca contribuir a que la actuación de los agentes pueda ser gobernada y observada dentro de una capa operacional común. Identidades, políticas, permisos, llamadas a herramientas, decisiones y resultados pasan a formar parte del contexto necesario para comprender cómo actúa cada agente.
ARGUS no sustituye a las plataformas corporativas especializadas en Identity and Access Management (IAM), o gestión de identidad y acceso. La propuesta es utilizar y relacionar esa información con la ejecución de los agentes, con las políticas aplicables y con el contexto operacional en que ocurren sus acciones.
Esta distinción es importante. Saber que un agente tiene una identidad y un permiso es una parte del problema. Cuando efectivamente utiliza esa autorización, también necesitamos comprender qué estaba pasando en la operación, qué tarea se estaba ejecutando, qué herramientas se invocaron y qué consecuencias produjo esa acción.
Al correlacionar información de múltiples fuentes, ARGUS busca construir ese contexto operacional compartido, conectando personas, agentes, automatizaciones, aplicaciones, infraestructura y servicios dentro de una visión sistémica.
A medida que crece la población de agentes, esta capacidad puede ayudar a las organizaciones a evitar que cada agente se convierta en un silo más de inteligencia y control. La identidad deja de ser solo la credencial utilizada para entrar a un sistema y pasa a formar parte de la comprensión de quién actúa, bajo qué autoridad y dentro de qué contexto.
Conozca ARGUS y vea cómo funciona en la práctica.
Sobre el autor
Paulo Florêncio de Menezes es emprendedor, socio y cofundador de empresas como Target Solutions, BiPTT y ARGUS.
Es graduado en Procesamiento de Datos por la Universidad Federal de Amazonas (UFAM), tiene MBA en Gestión Empresarial por la Fundación Dom Cabral (FDC) y Máster Profesional en Economía por la Fundación Getulio Vargas (FGV).
En su investigación de máster desarrolló el IBEOP-IA (Índice Brasileño de Exposición Ocupacional Potencial a la Inteligencia Artificial), investigando la exposición potencial de las ocupaciones brasileñas a las capacidades de la IA mediante la combinación de datos ocupacionales, patentes de inteligencia artificial y técnicas de procesamiento de lenguaje natural.
Referencias
[1] Gartner. Gartner Identifies Six Steps to Manage AI Agent Sprawl. 28 abr. 2026.
[2] Okta. Businesses at Work 2026: Closing the identity gap in the age of AI. 30 abr. 2026.
[3] PwC. AI agents as workforce counterparts---what governance should look like. 17 jul. 2026.
[4] Boston Consulting Group. The Authorization Gap: Why Yesterday’s Controls Won’t Work with Today’s Agents. 22 sep. 2026.