IA Agêntica
AI Control Plane: como governar agentes de IA de diferentes plataformas
Uma empresa pode utilizar agentes de inteligência artificial desenvolvidos internamente, outros incorporados a aplicações corporativas e ainda contratar soluções de diferentes fornecedores. Cada plataforma oferece seus próprios mecanismos de administração, monitoramento e segurança.
Essa diversidade permite aproveitar tecnologias especializadas, mas também cria um desafio. Como manter o controle sobre todos esses agentes quando cada um opera em um ambiente diferente?
A dimensão desse problema já aparece em grandes organizações. Em agosto de 2026, a Microsoft informou que sua equipe interna de tecnologia havia alcançado visibilidade sobre mais de 500 mil agentes de IA, utilizando uma camada de gestão que reúne informações sobre utilização, categorias e responsáveis [1].
O número representa a experiência específica da Microsoft, não a realidade média das empresas. Ainda assim, ajuda a ilustrar como a gestão de agentes pode atingir uma escala difícil de administrar por meio de ferramentas isoladas.
É nesse contexto que ganha importância o conceito de AI Control Plane, ou plano de controle para agentes de inteligência artificial.
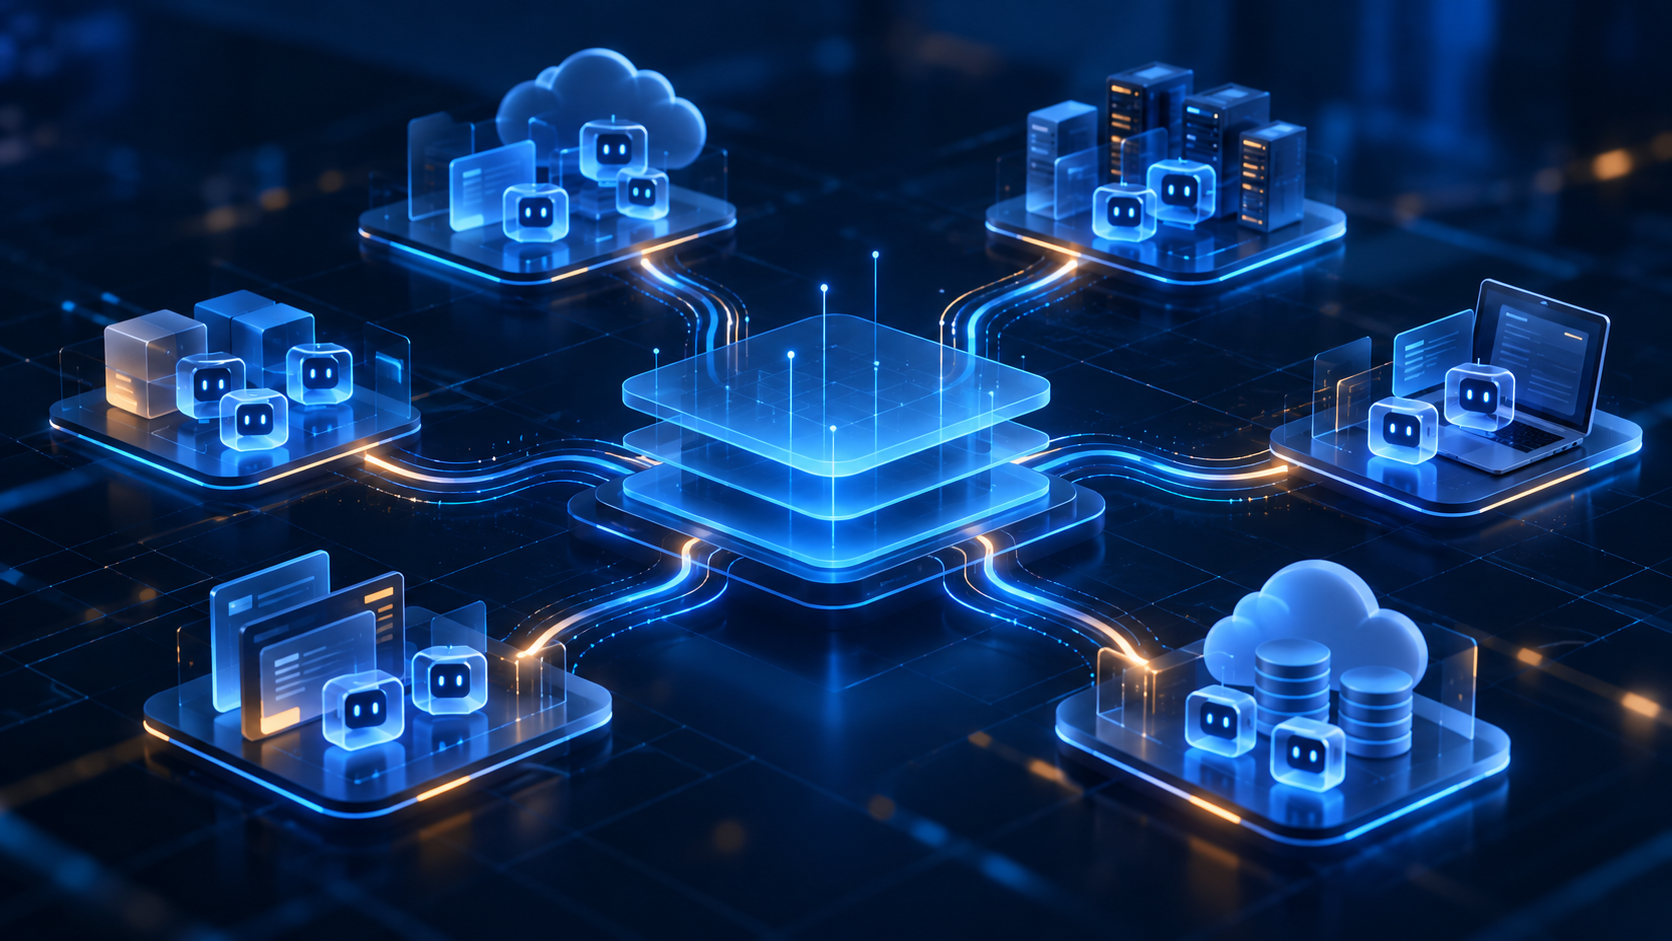
A ideia é estabelecer uma camada comum de visibilidade e governança, capaz de acompanhar agentes distribuídos por diferentes plataformas e apoiar a aplicação de controles corporativos consistentes.
O desafio não é necessariamente reunir todos os agentes em uma única plataforma, mas garantir que a empresa consiga governá-los de maneira integrada, tema relacionado ao AI Agent Sprawl.
O que é um AI Control Plane e por que ele se torna necessário
Tradicionalmente, as empresas utilizam diferentes ferramentas para administrar aplicações, identidades, infraestrutura, segurança e processos de negócio.
Com a chegada dos agentes de IA, surge um novo elemento nessa operação. Além de consultar informações e produzir respostas, os agentes podem utilizar ferramentas, interagir com sistemas corporativos e executar ações com diferentes níveis de autonomia.
Isso amplia a necessidade de compreender não apenas quais agentes existem, mas como estão atuando e quais limites devem respeitar.
Um AI Control Plane procura atender a essa necessidade, oferecendo uma estrutura comum para organizar controles, acompanhar comportamentos e estabelecer políticas para a operação dos agentes.
O conceito já está presente nas estratégias de grandes fornecedores. Em julho de 2026, a IBM apresentou seu Agentic Control Plane, associado ao watsonx Orchestrate, com uma proposta de reunir capacidades de operação, governança e acompanhamento de agentes em ambientes empresariais [2].
A Microsoft também trabalha com essa abordagem por meio do Agent 365, voltado à administração e governança corporativa de agentes, e do Foundry Control Plane, direcionado principalmente às equipes responsáveis pelo desenvolvimento e pela operação técnica dessas aplicações [3].
Esses exemplos mostram que o termo pode assumir diferentes abrangências, dependendo da arquitetura e das responsabilidades contempladas.
O princípio comum está na necessidade de oferecer uma visão mais consistente sobre a operação dos agentes.
À medida que os agentes ganham autonomia, a governança deixa de depender apenas de configurações individuais e passa a exigir controles que funcionem entre plataformas, equipes e processos.
Isso não significa que todas as funcionalidades devam ser reunidas em uma única solução. Uma arquitetura de controle pode integrar capacidades existentes e estabelecer uma visão compartilhada, preservando as responsabilidades de cada ferramenta.
O que centralizar e o que manter distribuído
Uma das principais decisões na construção de uma arquitetura de governança de agentes envolve definir quais informações e controles precisam ser compartilhados pela organização.
Considere uma empresa que utiliza agentes em atendimento, finanças e operações de TI. Cada área pode escolher tecnologias adequadas às suas necessidades, mas a organização continua precisando de respostas consistentes sobre quem responde por esses agentes, quais recursos eles utilizam e como suas ações são acompanhadas.
Nesse cenário, faz sentido estabelecer uma visão corporativa que relacione agentes, responsáveis, políticas de utilização, permissões, eventos operacionais e consumo de recursos.
Entretanto, essa visão não exige necessariamente que todas as atividades sejam executadas pela mesma plataforma.
A administração de identidades pode continuar nos sistemas corporativos existentes. A proteção de dados permanece associada às ferramentas de segurança, enquanto o processamento das tarefas pode ocorrer nos ambientes escolhidos por cada aplicação.
O papel de uma camada comum de controle é contribuir para que essas capacidades funcionem de maneira coordenada, evitando que cada ambiente desenvolva seus próprios mecanismos de governança sem considerar o restante da organização.
Uma análise publicada pela IBM em setembro de 2026 reforça essa necessidade ao discutir a utilização de agentes fornecidos por terceiros. A empresa destaca que a confiança em determinado fornecedor não deve representar autorização irrestrita para todos os agentes disponibilizados por ele [4].
Um agente responsável por consultar informações públicas apresenta riscos diferentes daqueles associados a outro agente autorizado a modificar registros financeiros ou executar transações.
Portanto, a governança precisa considerar a finalidade, a autonomia e o impacto potencial de cada agente, independentemente de sua origem.
Centralizar a governança não significa centralizar toda a execução, como discutimos em governança de IA agêntica. Significa estabelecer critérios comuns para controlar agentes que continuam operando em ambientes diferentes.
Essa distinção também ajuda a evitar uma consequência indesejada: criar uma nova plataforma isolada que, em vez de reduzir a fragmentação, acrescente outra camada de complexidade à operação.
Como manter o controle quando os agentes ganham autonomia
Conhecer os agentes e acompanhar suas atividades é necessário, mas não suficiente quando eles passam a executar ações em sistemas corporativos.
Imagine um agente de atendimento autorizado a consultar pedidos e oferecer alternativas para resolver reclamações. Em determinada situação, ele identifica a possibilidade de conceder um reembolso.
A empresa pode estabelecer que operações acima de determinado valor dependam de aprovação humana.
Nesse exemplo, existem duas necessidades diferentes. A primeira é acompanhar a decisão e registrar o que aconteceu. A segunda é garantir que a política estabelecida seja respeitada antes que a transação seja executada.
Essa diferença entre observabilidade e aplicação efetiva de controles é destacada pela IBM em sua análise sobre governança de agentes de terceiros [4].
A observabilidade permite compreender o comportamento do agente, identificar eventos e investigar problemas. A governança também precisa definir quais ações são permitidas, em quais condições e como eventuais restrições serão aplicadas.
O desafio aumenta quando diferentes plataformas participam do mesmo processo. Um agente pode solicitar informações a outro, utilizar uma ferramenta externa e encaminhar uma ação para um sistema corporativo.
Nesse cenário, os controles precisam considerar a cadeia de interações, e não apenas o comportamento isolado de cada agente.
O relatório Cyber Pulse 2026, da Microsoft, mostra que essa preocupação já faz parte das iniciativas de segurança corporativa. Segundo os dados apresentados, 47% das organizações pesquisadas estavam implementando controles específicos de segurança para IA generativa [5].
O indicador não representa exclusivamente a governança de agentes, mas evidencia que a adoção da IA está acompanhada de uma necessidade crescente de estabelecer mecanismos específicos de proteção e controle.
A experiência interna da Microsoft também oferece uma observação importante. Ao ampliar a visibilidade sobre seus agentes, a empresa identificou situações como agentes sem responsáveis claramente definidos, duplicações e riscos associados à utilização de diferentes plataformas [1].
Esses problemas mostram que o controle não termina quando um agente é colocado em produção. A empresa precisa acompanhar sua utilização, suas mudanças e sua participação nos processos ao longo do tempo.
Quanto maior a autonomia dos agentes, mais importante se torna combinar visibilidade operacional, políticas consistentes e capacidade de intervenção.
Um AI Control Plane pode contribuir para essa organização, desde que suas responsabilidades estejam claramente definidas e seus controles sejam compatíveis com as plataformas e sistemas envolvidos.
O objetivo não é eliminar a diversidade tecnológica, mas permitir que ela evolua sem comprometer a governança da operação.
Da visão à prática: ARGUS
O crescimento dos agentes de IA em diferentes plataformas reforça a necessidade de uma visão operacional que ultrapasse os limites de cada ferramenta ou departamento.
É nesse contexto que o ARGUS, plataforma de Inteligência Operacional e Agêntica da Target Solutions, contribui para a operação corporativa.
Por meio de suas capacidades de AgentOps, o ARGUS apoia a orquestração, o monitoramento, a observabilidade e a governança dos agentes de IA, oferecendo visibilidade sobre sua atuação em diferentes ambientes.
A camada AI Gateway complementa essa proposta, contribuindo para a aplicação de políticas, o controle de acessos e o acompanhamento do consumo de recursos de IA.
Ao conectar agentes, pessoas e ferramentas em um contexto operacional compartilhado, a plataforma ajuda as organizações a compreender melhor como seus agentes interagem com a operação e a estabelecer controles compatíveis com suas necessidades.
Essa abordagem permite preservar as ferramentas e plataformas já utilizadas pela empresa, sem exigir sua substituição para que as capacidades de AgentOps sejam aproveitadas.
A proposta do ARGUS é apoiar a evolução da autonomia dos agentes com mais visibilidade, coordenação e governança, contribuindo para que a expansão da IA aconteça de maneira controlada.
Conheça o ARGUS e veja como funciona na prática.
Sobre a Target Solutions
A Target Solutions é uma empresa brasileira de tecnologia especializada em soluções para ambientes críticos de TI e Telecom.
Ao longo de mais de 15 anos, participamos de projetos envolvendo infraestrutura, monitoramento, observabilidade, automação, integração de plataformas e operações de redes e serviços, trabalhando com grandes organizações e ambientes de alta complexidade.
Essa experiência nos permitiu acompanhar de perto a evolução das operações, do monitoramento tradicional à observabilidade, da automação à inteligência artificial e, agora, a ambientes nos quais agentes de IA começam a participar de processos, decisões e operações corporativas.
É nesse contexto que desenvolvemos o ARGUS, nossa plataforma de Inteligência Operacional e Agêntica, que combina capacidades de AgentOps, AI Gateway e AIOps para integrar o contexto da operação à atuação dos agentes de IA, ampliando visibilidade, governança, rastreabilidade e controle à medida que pessoas, automações, sistemas e agentes passam a compartilhar o ambiente operacional.
Sobre o autor
Paulo Florêncio de Menezes é cofundador da Target Solutions e atua há mais de 15 anos em projetos relacionados a infraestrutura, monitoramento, observabilidade, automação e operações de TI e Telecom.
É graduado em Processamento de Dados pela Universidade Federal do Amazonas (UFAM), possui MBA em Gestão Empresarial pela Fundação Dom Cabral (FDC) e Mestrado Profissional em Economia pela Fundação Getulio Vargas (FGV).
Em sua pesquisa de Mestrado, desenvolveu o IBEOP-IA (Índice Brasileiro de Exposição Ocupacional Potencial à Inteligência Artificial), investigando a exposição potencial das ocupações brasileiras às capacidades da IA por meio da combinação de dados ocupacionais, patentes de inteligência artificial e técnicas de processamento de linguagem natural.
Referências
[1] Microsoft. Implementing Agent 365: How We’re Governing and Managing AI Agents at Microsoft. 6 ago. 2026.
[2] IBM. Agentic Control Plane in IBM watsonx Orchestrate: One Place to Control Every AI Agent. 2 jul. 2026.
[3] Microsoft. Foundry Control Plane and Agent 365: Two Control Planes Walk Into an Enterprise. 2026.
[4] IBM. How to Effectively Govern Third-Party AI Agents Across the Enterprise. 22 set. 2026.
[5] Microsoft. Cyber Pulse: An AI Security Report. 10 fev. 2026.