IA Agêntica
AgentOps: quem vai operar os agentes quando eles chegarem à produção?
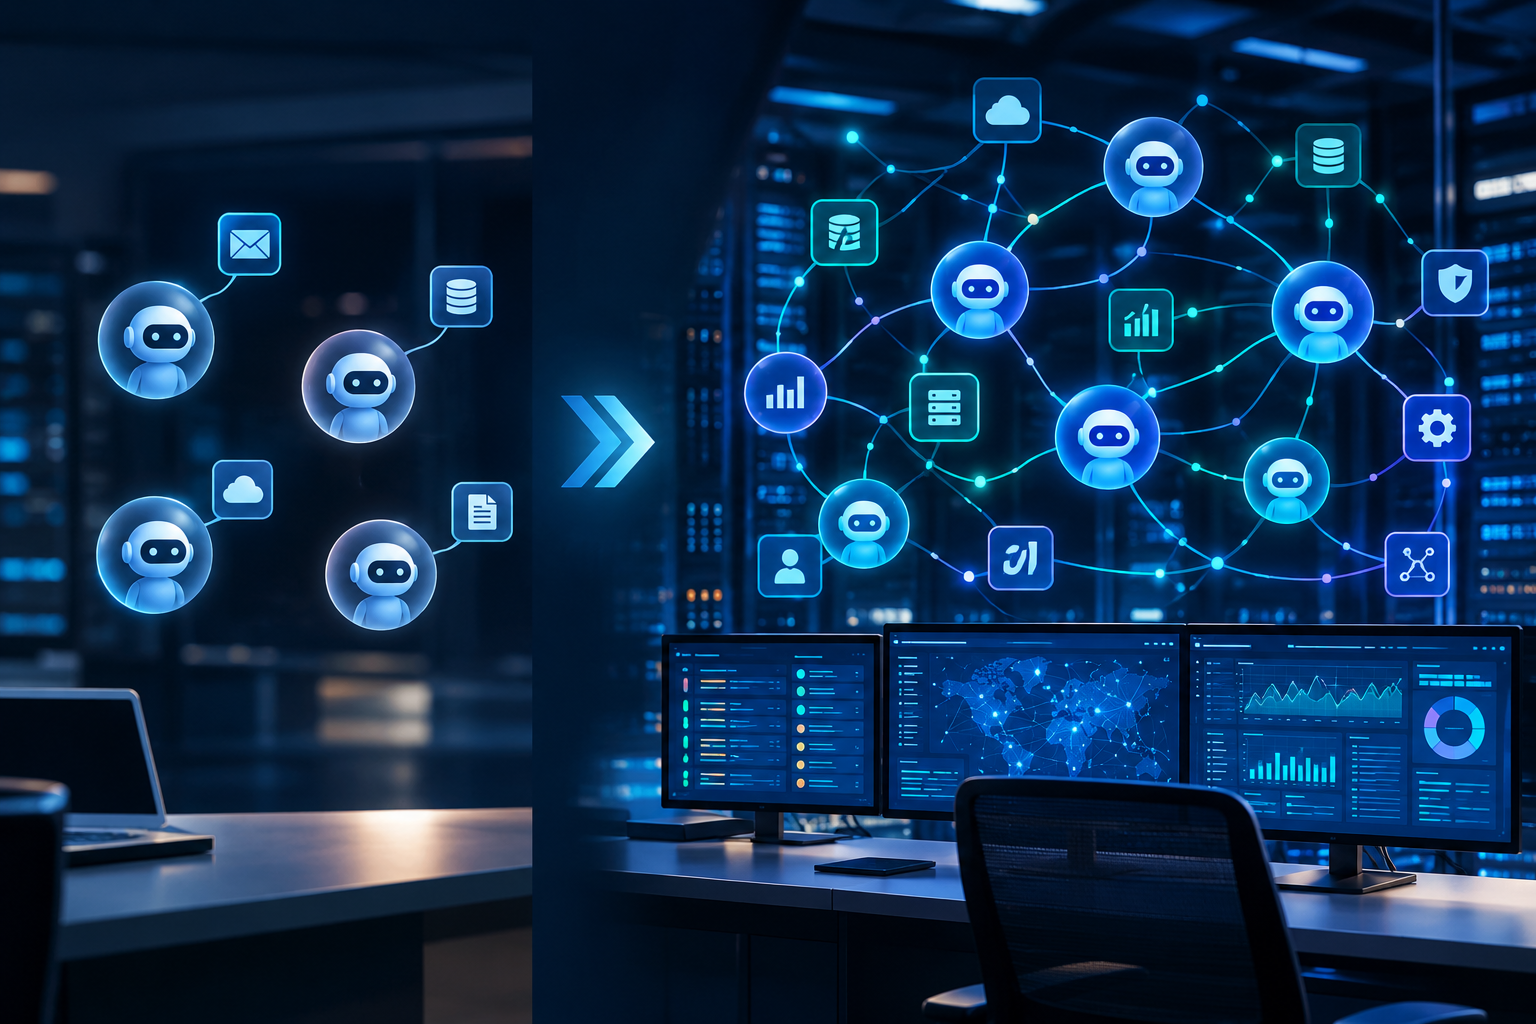
Agentes de inteligência artificial estão começando a sair dos laboratórios e entrar nos processos das empresas. Alguns atendem usuários, outros consultam bases de conhecimento, analisam documentos, executam tarefas em sistemas corporativos ou coordenam etapas de um workflow. À medida que essas experiências se multiplicam, surge um problema menos visível do que a escolha do modelo ou a construção do agente: quem vai operar tudo isso depois que entrar em produção?
A pergunta parece simples, mas muda bastante quando deixamos de falar de alguns pilotos isolados e imaginamos dezenas ou centenas de agentes distribuídos pela organização. Será necessário saber quais estão ativos, quem responde por cada um, que modelos utilizam, quais sistemas podem acessar, quanto estão consumindo, que decisões estão tomando, quando foram alterados e como estão se comportando ao longo do tempo.
Esse problema começa a ganhar importância porque a adoção está avançando rapidamente, enquanto a capacidade de escalar continua bastante desigual. Na pesquisa global da McKinsey publicada em 2025, 62% dos entrevistados disseram que suas organizações já experimentavam agentes de IA, mas apenas 23% afirmaram estar escalando algum sistema agêntico em pelo menos uma função [1]. Outro estudo da consultoria descreveu um paradoxo semelhante: quase oito em cada dez empresas já utilizavam IA generativa, mas uma proporção próxima ainda não observava impacto significativo no resultado financeiro [2].
A distância entre esses números ajuda a explicar por que a próxima etapa da adoção corporativa de IA provavelmente será menos sobre criar agentes e mais sobre aprender a operá-los.
Quando um agente deixa de ser um projeto e passa a ser parte da operação
Durante um piloto, quase tudo é mais simples. Existe uma equipe próxima, o escopo é conhecido, o número de usuários costuma ser limitado e qualquer comportamento inesperado pode ser investigado por quem construiu a solução. Mesmo quando existem falhas, ainda é possível tratá-las como parte do processo de desenvolvimento.
Em produção, essa lógica muda. Um agente pode permanecer ativo por meses, receber novas versões de modelos, ganhar ferramentas, acessar novas fontes de dados e passar a participar de processos que também mudam ao longo do tempo. Outros agentes podem surgir ao seu redor e começar a utilizar os mesmos sistemas, APIs ou informações. Aquilo que inicialmente era uma aplicação relativamente isolada passa a fazer parte de um ambiente operacional.
É nesse momento que perguntas básicas começam a ficar mais difíceis. Qual versão está rodando? Quem aprovou a última alteração? Houve mudança no prompt, no modelo, nas ferramentas ou nas permissões? O aumento de consumo observado nesta semana veio de maior utilização ou de algum comportamento anormal? O agente continua produzindo os resultados esperados? Existe alguém claramente responsável por ele?
Quanto mais os agentes participarem da operação, menos sustentável será tratá-los apenas como projetos de IA. Eles passarão a precisar de disciplina operacional.
É nesse contexto que começa a ganhar espaço o conceito de AgentOps, abreviação de Agent Operations. Também aparecem no mercado expressões como AI Agent Operations e AI AgentOps para descrever essa mesma disciplina emergente de operação dos agentes de inteligência artificial [6].
Inspirado em práticas que já conhecemos de DevOps, MLOps e, mais recentemente, LLMOps, o AgentOps amplia o problema operacional para sistemas capazes não apenas de produzir uma resposta, mas de executar uma sequência de passos, consultar ferramentas e fontes externas, interagir com outros sistemas e, dependendo do nível de autonomia recebido, realizar ações no ambiente.
AgentOps é a disciplina de colocar e manter agentes de IA em produção de forma controlada, observável e confiável, acompanhando seu ciclo de vida, comportamento, desempenho, custos, segurança e governança.
A distinção é importante porque AgentOps não é apenas outro nome para MLOps ou LLMOps. Essas disciplinas continuam relevantes e compartilham diversas práticas, mas os agentes acrescentam uma dimensão operacional diferente. Um agente pode interpretar contexto, escolher ferramentas, definir caminhos distintos para atingir um objetivo e produzir sequências diferentes de ações diante de situações semelhantes. Em arquiteturas multiagentes, pode ainda delegar tarefas ou depender da atuação de outros agentes.
Operá-lo significa, portanto, observar não apenas se está disponível, mas também o que está fazendo, por que determinados caminhos estão sendo percorridos e quais resultados estão sendo produzidos.
Disponibilidade não será suficiente
Em sistemas tradicionais, boa parte da operação pode ser acompanhada por indicadores conhecidos: disponibilidade, latência, erros, capacidade, consumo de recursos e desempenho. Esses sinais continuarão importantes para agentes, mas provavelmente não serão suficientes.
Imagine um agente responsável por apoiar determinada atividade corporativa. Tecnicamente, ele pode estar disponível, respondendo dentro do tempo esperado e sem apresentar erros de infraestrutura. Ainda assim, pode estar utilizando ferramentas de maneira inadequada, repetindo chamadas desnecessárias, consumindo muito mais tokens do que o previsto, acessando uma fonte que deixou de ser confiável ou produzindo resultados progressivamente piores.
Do ponto de vista da infraestrutura, tudo pode parecer normal, enquanto do ponto de vista da operação do agente existe um problema. Essa diferença se torna ainda mais relevante quando os agentes deixam de apenas recomendar e começam a executar ações. Um comportamento inadequado pode deixar de produzir somente uma resposta ruim e passar a gerar uma alteração em um sistema, iniciar um workflow, criar um chamado, consultar dados sensíveis ou acionar outro agente.
Por isso, observabilidade aparece com frequência nas discussões sobre agentes em produção. Em um trabalho sobre como construir, escalar e sustentar iniciativas de IA agêntica, a Deloitte destaca a necessidade de tornar comportamento, desempenho e decisões rastreáveis e auditáveis, associando a operação dos agentes a monitoramento contínuo, aplicação de políticas, testes automatizados e mecanismos de rollback [3].
Um agente pode estar tecnicamente saudável e, ao mesmo tempo, operacionalmente errado.
Essa distinção cria uma nova camada de observação. Precisaremos acompanhar infraestrutura e aplicações, mas também execução, decisões, uso de ferramentas, resultados e consequências. Em determinados ambientes, será necessário reconstruir a sequência de passos que levou um agente a determinada ação e compreender quais informações estavam disponíveis naquele momento.
Isso também aproxima AgentOps de temas que já discutimos nesta série, como contexto operacional, governança e autonomia. Quanto maior a autonomia concedida, maior a importância de conseguir observar e reconstruir o comportamento do sistema.
O problema fica maior quando o número de agentes cresce
A dificuldade de operar um agente individualmente é administrável. O desafio muda de escala quando cada área começa a criar os seus.
Marketing pode ter agentes próprios, assim como Finanças, TI, segurança, atendimento, engenharia, operações e recursos humanos. Algumas soluções serão desenvolvidas internamente, outras virão incorporadas a plataformas já utilizadas pela empresa e outras serão contratadas de fornecedores especializados. Nesse cenário, a organização pode chegar rapidamente a uma situação parecida com a que já viveu em outros ciclos tecnológicos: muitos componentes úteis individualmente, mas pouca visibilidade sobre o conjunto.
A pesquisa Enterprise AI Maturity Index 2025, conduzida pela ServiceNow em parceria com a Oxford Economics com quase 4.500 executivos de 16 países e 11 setores, encontrou queda na pontuação média de maturidade em IA, de 44 para 35 pontos. O estudo relaciona essa dificuldade, entre outros fatores, à lacuna de competências, às preocupações com privacidade e segurança e à ausência de estratégias coesas de adoção. Também identificou que 43% dos entrevistados consideravam adotar IA agêntica nos 12 meses seguintes [4].
A Deloitte chegou a uma conclusão semelhante ao discutir a passagem de pilotos para produção: escalar agentes exige pensar desde o início em governança, arquitetura de dados e modelo operacional, em vez de tratar esses elementos como preocupações posteriores [5].
A implicação é importante. Podemos chegar a uma situação em que a capacidade de criar novos agentes cresça mais rapidamente do que a capacidade da empresa de saber quais agentes possui e como eles estão sendo utilizados.
O risco não está apenas em um agente falhar. Está em perdermos a capacidade de compreender o ambiente de agentes que estamos construindo.
Isso envolve inventário, ownership, políticas, versões, dependências, custos, desempenho, segurança e histórico. Em algum momento, será necessário responder perguntas aparentemente administrativas, mas operacionalmente importantes: quais agentes estão ativos? Quem é responsável por eles? Quais processos dependem deles? Que dados acessam? Quais ferramentas podem executar? Quanto custam? Que alterações sofreram? Quais apresentaram comportamento anormal?
Essas perguntas também mostram por que AgentOps não deveria ser entendido apenas como uma nova ferramenta. O problema envolve tecnologia, mas envolve igualmente processos, responsabilidades e governança.
A própria noção de ownership se torna particularmente relevante. Quando um agente atravessa vários sistemas e participa de um processo que pertence a diferentes áreas, alguém precisa responder não apenas pela infraestrutura que o mantém funcionando, mas pelo resultado que ele produz.
Operar agentes será parte da jornada de autonomia
Nos últimos artigos desta série, discutimos que autonomia não acontece simplesmente porque um modelo se tornou mais capaz. Ela depende da arquitetura ao redor dele, do contexto disponível, dos mecanismos de supervisão e da confiança construída progressivamente.
AgentOps acrescenta uma dimensão operacional a essa discussão. Se um agente participa de um processo durante algumas semanas, pode ser possível acompanhá-lo de maneira quase artesanal. Se centenas deles passarem a executar atividades continuamente, essa abordagem deixa de funcionar. Precisaremos de mecanismos que permitam acompanhar o ambiente de maneira sistemática, identificar comportamentos inesperados e entender quando uma intervenção humana é necessária.
Isso não significa tentar prever todas as decisões que um agente poderá tomar. Parte do valor da IA agêntica está precisamente na capacidade de lidar com situações que não foram completamente codificadas antecipadamente. O desafio é permitir essa flexibilidade sem abrir mão da capacidade de observar, governar e intervir.
Autonomia sem capacidade operacional de acompanhamento não elimina trabalho humano. Apenas desloca o problema para depois da implantação.
Talvez por isso a discussão sobre AgentOps esteja surgindo justamente agora. A primeira onda de adoção concentrou boa parte da atenção em modelos, prompts, copilots e agentes. Conforme essas tecnologias entram em processos reais, o foco começa naturalmente a se deslocar para aquilo que sempre acontece quando uma tecnologia se torna parte da infraestrutura empresarial: alguém precisa mantê-la confiável ao longo do tempo.
A pergunta, portanto, não é apenas quantos agentes uma organização conseguirá criar. É se ela conseguirá continuar sabendo o que eles estão fazendo quando esse número deixar de caber em uma planilha.
Da visão à prática: ARGUS
Esse novo cenário, em que agentes deixam de ser projetos isolados e passam a fazer parte da operação, também amplia o papel do ARGUS.
O ARGUS nasceu com o propósito de correlacionar eventos de múltiplas fontes, reduzir o ruído e construir um contexto operacional compartilhado sobre aquilo que está acontecendo no ambiente. Com a incorporação das capacidades de AI Gateway e AgentOps, essa visão passa a incluir também os agentes de IA como participantes da operação.
Isso significa combinar o contexto operacional que os agentes precisam para tomar decisões mais consistentes com uma camada capaz de apoiar sua própria operação. O AI Gateway permite aplicar políticas e controlar como agentes e aplicações acessam diferentes recursos de IA, enquanto o AgentOps amplia a capacidade de orquestrar agentes, acompanhar suas execuções e ações e estabelecer mecanismos de observabilidade, governança e supervisão.
Traces, chamadas de ferramentas, erros, latência, custos e resultados ajudam a compreender como os agentes estão se comportando, enquanto o contexto operacional permite relacionar esse comportamento ao que estava acontecendo no ambiente quando determinada decisão foi tomada.
O diferencial está em conectar as duas perspectivas: compreender o agente e, ao mesmo tempo, compreender a operação sobre a qual ele está decidindo e agindo.
Essa visão permite construir uma timeline operacional mais completa, relacionando infraestrutura, serviços, ferramentas, automações, pessoas e agentes. À medida que a autonomia aumenta, essa capacidade se torna importante para investigar problemas, aplicar políticas, auditar ações e ampliar gradualmente a autonomia dos agentes com supervisão humana.
Nesse sentido, AgentOps não representa apenas uma nova funcionalidade do ARGUS. É uma extensão natural da proposta de construir contexto operacional compartilhado e uma visão sistêmica da operação, agora incorporando também a orquestração e a operação das inteligências que começam a participar dela.
Conheça o ARGUS e veja como funciona na prática.
Sobre a Target Solutions
A Target Solutions é uma empresa brasileira de tecnologia especializada em soluções para ambientes críticos de TI e Telecom.
Ao longo de mais de 15 anos, participamos de projetos envolvendo infraestrutura, monitoramento, observabilidade, automação, integração de plataformas e operações de redes e serviços, trabalhando com grandes organizações e ambientes de alta complexidade.
Essa experiência nos permitiu acompanhar de perto a evolução das operações, do monitoramento tradicional à observabilidade, da automação à AIOps e, agora, aos primeiros passos em direção a operações cada vez mais orientadas por inteligência artificial.
É nesse contexto que desenvolvemos o ARGUS, nossa plataforma AIOps que correlaciona eventos de múltiplas fontes, reduz o ruído e constrói contexto operacional compartilhado, agora ampliada com capacidades de AI Gateway e AgentOps para apoiar a orquestração, observabilidade e governança de agentes de IA.
Sobre o autor
Paulo Florêncio de Menezes é sócio e CoFounder da Target Solutions e atua há mais de 15 anos em projetos relacionados a infraestrutura, monitoramento, observabilidade, automação e operações de TI e Telecom.
É graduado em Processamento de Dados pela Universidade Federal do Amazonas (UFAM), possui MBA em Gestão Empresarial pela Fundação Dom Cabral (FDC) e Mestrado Profissional em Economia pela Fundação Getulio Vargas (FGV).
Em sua pesquisa de Mestrado, desenvolveu o IBEOP-IA (Índice Brasileiro de Exposição Ocupacional Potencial à Inteligência Artificial), investigando a exposição potencial das ocupações brasileiras às capacidades da IA por meio da combinação de dados ocupacionais, patentes de inteligência artificial e técnicas de processamento de linguagem natural.
Referências
[1] McKinsey & Company. The state of AI in 2025: Agents, innovation, and transformation. 2025.
[2] McKinsey & Company. Seizing the agentic AI advantage. 2025.
[3] Deloitte. Beyond the pilot: Building, scaling and sustaining agentic AI initiatives. 2025.
[4] ServiceNow e Oxford Economics. Enterprise AI Maturity Index 2025. 2025.
[5] Deloitte. Agentic AI: Design for scale or prepare to fail. 2026.
[6] IBM. What is AgentOps? IBM Think.